Amazon CloudFrontとは?CDNの仕組みやS3連携のメリット、料金をわかりやすく解説
Amazon CloudFrontは、AWSが提供する高速かつ高機能なCDN(コンテンツ配信ネットワーク)サービスです。Webサーバーから直接コンテンツを配信する従来の方法では、アクセス集中による表示遅延やサーバーダウンのリスクに加え、データ転送コストが課題となります。 Amazon CloudFrontを導入すれば、世界中に配置されたエッジサーバーが代理でレスポンスを返します。これにより、Webサイトの高速化やオリジンサーバーの負荷軽減、コスト削減まで実現可能です。 本記事では、CloudFrontの基本的な仕組みやS3と組み合わせるメリット、料金体系に加え、運用の注意点を解説します。AWS活用を推進したい担当者は最後までご覧ください。
Amazon CloudFrontとは
Amazon CloudFrontは、AWSが提供する高速かつ高機能なCDN(Content Delivery Network)サービスです。最大の特徴は、世界中に分散配置された700以上(2025年12月時点)のサーバー拠点「エッジロケーション」を活用する点にあります。 これにより、ユーザーがWebサイトにアクセスした際、データ元であるオリジンサーバー(EC2やS3など)ではなく、ユーザーに近いエッジサーバーからのコンテンツ配信が可能です。物理的な距離による通信遅延を最小限に抑えられるため、画像や動画などの大容量データであっても高速かつ安定してユーザーへ届けられます。 クラウド移行・AWS移行のお見積りご相談はこちら
CloudFrontを理解するための仕組みと用語
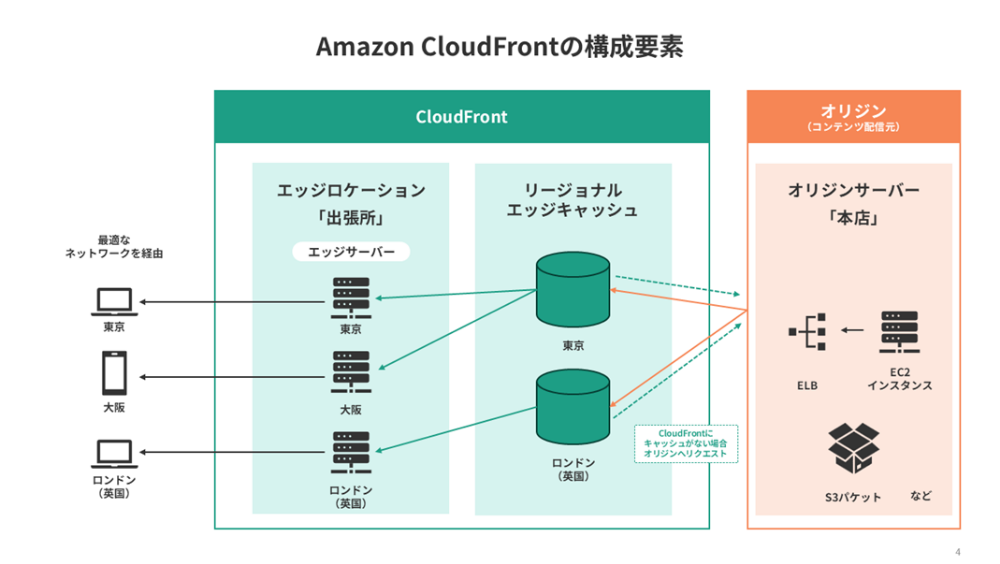 CloudFrontを使いこなすには、データがユーザーに届く際の要素とその役割を理解する必要があります。ここでは、CloudFrontの通信を構成する主な3つの要素について見ていきましょう。
1. エッジロケーション
エッジロケーションとは、AWSが世界中に展開しているデータセンターの拠点です。 その役割を分かりやすく例えると、ユーザーのすぐ近くにある「出張所」のようなものです。本来であれば遠く離れたオリジンサーバーまでデータを取りに行く必要がありますが、物理的に距離が近いこの「出張所」が代わりに応答することで、通信にかかる時間(レイテンシー)を短縮できます。 世界中に700以上(2025年12月時点)のエッジロケーションが存在しており、ユーザーが地球上のどこにいても、近い拠点から快適にコンテンツを受け取れる仕組みになっています。
2. オリジンサーバー
オリジンサーバーとは、配布したいコンテンツの「原本」を保持しているサーバーです。エッジロケーションが「出張所」なら、オリジンサーバーはすべてのデータが集まる「本店」にあたります。 具体的には、以下の環境が一般的に利用されます。
- Amazon S3
- Amazon EC2
- オンプレミスのWebサーバー
CloudFrontの役割はあくまで配信の代行であるため、元となるデータはこのオリジンサーバーで管理・更新する必要があります。エッジにデータがない場合は、必ずこの「本店」までデータを取りに来る動きとなります。
3. キャッシュとTTL
キャッシュとはエッジサーバーにデータを一時保存する仕組みで、TTL(Time To Live)はその「保存期間」を指します。 ユーザーからのアクセスが初めての場合、CloudFrontはオリジンからデータを取得しますが、2回目以降はエッジに保存された「コピー」を即座に返します。これにより、毎回本店へ行く手間が省け、表示速度の向上が可能になります。 TTLを適切に設定することで、「どれくらいの期間、コピーを保持するか」を制御できます。更新頻度の低い画像などはTTLを長くしてキャッシュ効率を高めるのが一般的です。
CloudFrontを利用する4つのメリット
CloudFrontの導入により、セキュリティの強化やコストの最適化など、多くの効果が期待できます。ここでは、CloudFrontを利用する4つのメリットを解説します。
1.コンテンツ配信の高速化と低遅延
最大のメリットは、物理的な距離を短縮することによる表示速度の向上です。ユーザーからのアクセスは世界中に分散された最寄りのエッジロケーションで処理されるため、オリジンサーバーへ直接通信するのに比べて通信経路が短くなり、遅延が大幅に削減されます。 また、画像などの静的コンテンツだけでなく、APIなどの動的コンテンツにおいても、AWSの高速なネットワークを経由することで通信品質が安定します。 結果として、Webサイト全体のレスポンスが改善され、ユーザーの離脱防止やSEO評価の向上につながるでしょう。
2.セキュリティと可用性の向上
CloudFrontの導入によって、Webサイトの堅牢性が高まる点もメリットです。 すべてのユーザーはCloudFront経由でアクセスするため、オリジンサーバー(EC2やS3)をインターネットに直接公開する必要がなくなり、攻撃を受けるリスクを減らせます。 さらに、AWSのエコシステムを活かしたセキュリティ対策も強みです。全てのAWSユーザーに標準適用されるDDoS対策(AWS Shield Standard)はもちろん、AWS WAFとの連携もスムーズです。 また、ACM(AWS Certificate Manager)を使えば面倒なSSL証明書の更新管理も自動化でき、手軽にセキュアな配信環境が整います。
3.データ転送コストの削減
CloudFrontは、サイトの規模に応じたコストメリットがあります。 小規模サイトでは「無料利用枠(月間1TB)」をフル活用することで、配信コストを実質ゼロに抑えることも可能です。 一方、大規模サイトにおいては、転送量が増えるほど単価が安くなる「ボリュームディスカウント」が適用されます。
| 月間データ転送量 | GB単価設定 | コスト削減効果 |
|---|---|---|
| 10TBまで | 通常単価を適用 | なし |
| 10TB超 | 約20%の割引価格を適用 *1 | 転送量が増えるほど |
上記の通り、月間のデータ転送量が増えるほど、単価が段階的に下がる料金体系となっています。アクセス数が急増して転送量が増えれば増えるほど、EC2から直接配信するよりもスケールメリットが働き、コスト削減効果が大きくなります。 *1 日本(東京)リージョンの場合。詳細は後述の料金表を参照。 さらに、エッジ側でキャッシュを返すことでキャッシュヒット率が上がれば、オリジンサーバーへのリクエスト数が減ります。 これにより、EC2やELBの負荷が下がり、サーバースペックを下げたり台数を減らしたりすることが可能になるため、インフラ全体のトータルコスト削減につながります。
4.エッジ処理による柔軟な処理
単なるキャッシュ配信だけでなく、エッジサーバー上でプログラムを実行できる点も見逃せません。CloudFront FunctionsやLambda@Edgeといった機能を利用することで、ユーザーに近い場所でリクエストを処理し、高度なルーティングが可能になります。 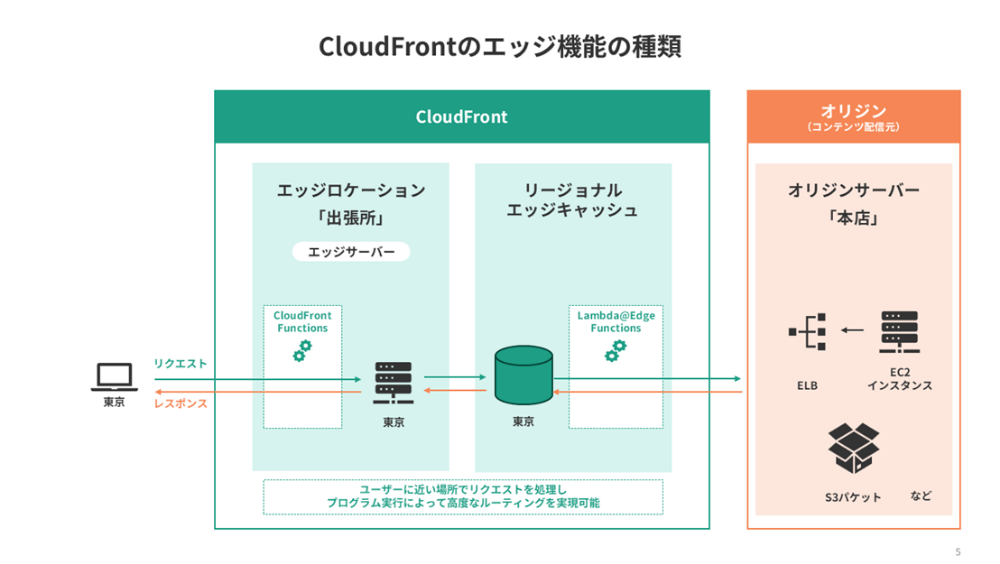 例えば、「スマホとPCで画像を出し分けるデバイス判定」や「接続元IPに基づいたアクセス制限」などをエッジ側で完結できます。 オリジンサーバーにリクエストが到達する前に処理を済ませられるため、柔軟なアプリケーション配信を実現しつつ、オリジン側の処理負荷を軽減できるのが強みです。
Amazon CloudFrontの主なユースケース
CloudFrontは、単に「Webサイトの表示を速くする」だけでなく、セキュリティ対策やシステム移行の足がかりとしても広く利用されています。ここでは、実際の現場でよく採用されている6つの代表的な活用シーンを紹介します。
1.Webアプリケーションの保護と高速化
Webアプリケーションをサイバー攻撃から守るため、CloudFrontとセキュリティ機能を組み合わせる構成です。具体的には、AWS WAF(Web Application Firewall)と統合し、SQLインジェクションやクロスサイトスクリプティング(XSS)といった悪意ある攻撃をエッジ側で検知・遮断します。 さらに、標準付帯のAWS ShieldによるDDoS対策も組み合わせると、幾重にも防御壁を張る「多層防御」が実現可能です。CDNの高速配信性能を損なうことなく、強固なセキュリティ対策を導入できる点が大きな強みです。
2.グローバルサービスの地域最適化
特定の国や地域からのアクセスを制御したい場合にも有効です。CloudFrontの「地理的制限(Geo-Restriction)」機能を使えば、特定地域からのアクセスをブロックしたり、逆に許可リストに含まれる地域のみ通したりといった設定が簡単に行えます。 また、エッジ側での処理を組み合わせると、アクセス元の国に応じて自動的に言語や通貨を切り替えて表示するといった使い方も可能です。グローバルに展開するサービスにおいて、地域ごとのコンプライアンス強化とユーザー体験の最適化を同時に実現できます。
3.外部システムとのハイブリッド構成
クラウドへの完全移行だけでなく、既存の外部システム(VPS・レンタルサーバー・オンプレミスサーバーなど)とAWSを組み合わせる「ハイブリッド構成」でも力を発揮します。 例えば、Webサイト本体は既存システムに残しつつ、負荷の高い画像やCSSなどの静的コンテンツだけをCloudFront(オリジンはS3など)へオフロードするといった使い方が可能です。 これにより、システム全体を一度に刷新するリスクを負うことなく、手軽に高速化や負荷分散を実現できます。既存資産を活かしながら、必要な部分だけクラウドの恩恵を受ける柔軟な設計ができる点が大きなメリットです。 関連記事:クラウド移行とは?メリット・デメリット、失敗しないための移行手順を解説
4.静的Webサイトの高速配信
代表的な使い方のひとつが、変更頻度の低い静的コンテンツの配信です。HTMLやCSS、JavaScript、画像ファイルなどをAmazon S3に格納し、CloudFront経由で配信すれば高速かつ安価なWebサイトを構築できます。 Webサーバー(EC2)を立てる必要がないため管理の手間が減り、アクセスが急増してもS3とCloudFrontが自動でスケールするため、サーバーダウンの心配もありません。コーポレートサイトやキャンペーンページなど、多くのWebサイトで採用されている構成です。
5.動画ストリーミングの安定配信
動画配信サービスにおいても、CloudFrontは欠かせないインフラとなっています。HLS(HTTP Live Streaming)などの主要なプロトコルに対応しており、大容量の動画データであっても、ユーザーの視聴環境に合わせてスムーズに再生可能です。 オリジンサーバーから直接配信するとネットワーク帯域が逼迫しがちですが、世界中のエッジサーバーにキャッシュさせることで、多数のユーザーが同時に視聴しても安定した品質を維持できます。動画コンテンツを持つメディアや教育サービスにおいて、欠かせない基盤です。
6.動的コンテンツ・APIの高速化
キャッシュできない動的なコンテンツやAPI通信の高速化にも、CloudFrontは効果的です。 一般的に「キャッシュが利用できないならCDNは不要」と思われがちです。しかしCloudFrontは、動的な通信においてもパフォーマンスを向上させる以下の仕組みを持っています。
- AWSが用意した高速回線を利用して遅延を回避 混雑しやすい通常のインターネット回線ではなく、AWSが管理する専用の高速バックボーンネットワークを利用します。これにより、オリジンと最短経路で通信し、安定したデータ転送を実現します。
- 接続手続きを肩代わりして接続を最適化 通信開始時に発生する複雑な接続処理(ハンドシェイク)を、ユーザーに近いエッジサーバーが代行して実行します。これにより、初期接続にかかる時間を短縮し、応答性能の向上を実現します。
Amazon CloudFrontの料金体系
CloudFrontは、初期費用なしで従量課金制を採用しています。必要な時に必要な分だけ利用できるため、無駄なコストを抑えやすいのが特徴です。主な課金要素は以下の3点です。
1.データ転送量(アウトバウンド)
CloudFrontからインターネット上のユーザーへ配信されたデータの総量に対する課金です。使用量が増えるほど単価が安くなるボリュームディスカウントが適用されます。
| 最初の1TB | 無料 |
|---|---|
| 次の9TB | 0.114USD |
| 次の40TB | 0.089USD |
| 次の100TB | 0.086USD |
| 次の350TB | 0.084USD |
| 次の524TB | 0.080USD |
| 次の4PB | 0.070USD |
| 5PB 超 | 0.060USD |
出典:Amazon CloudFront の料金,https://aws.amazon.com/jp/cloudfront/pricing/ ,(2025年12月18日参照)
2.HTTP/HTTPSリクエスト数
ファイル(画像やCSSなど)へのアクセス回数に応じた課金です。セキュリティ強度の高いHTTPSリクエストの方がわずかに単価が高く設定されています。
| 最初の1,000万件のHTTP(S)リクエスト | 無料 |
|---|---|
| HTTPリクエスト(1万件あたり) | 0.0090USD |
| HTTPSリクエスト(1万件あたり) | 0.0120USD |
出典:Amazon CloudFront の料金,https://aws.amazon.com/jp/cloudfront/pricing/ ,(2025年12月18日参照)
3.オプション機能
Amazon CloudFrontでは本料金に加えて、キャッシュを手動で削除する「無効化リクエスト(Invalidation)」や、AWS WAFを利用する場合の料金などが別途発生します。 実際にかかる費用は、当社の実績ベースで、月間10万PV程度の静的サイトの場合、月額約5〜10ドル(約750円〜1,500円)です。 「CDNは高い」というイメージを持たれがちですが、実際には無料枠の効果により、スモールスタートしやすいサービスとなっています。 一方で、「EC2から直接配信した方がシンプルで安いのでは?」と疑問に思う方もいるかもしれません。多くのケースでCloudFrontを経由させた方がトータルコストは安くなります。 まずデータ転送コストは、CloudFrontの転送単価自体はEC2のインターネットアウトバウンド通信と同等レベルの設定です。しかし、CloudFrontには「月間1TBの常時無料枠」が適用されるため、EC2から直接配信するよりもこの無料枠の分だけ確実にコストを抑えることが可能です。 さらに大規模サイトにおいては、アクセスをエッジサーバーで処理することでオリジンとなるEC2への負荷が激減するというメリットも生まれます。 これにより、EC2のスペックを下げたり、稼働台数を減らしたりできるため、結果としてインフラ費用全体の大幅な削減につながります。
導入手順と設定のポイント
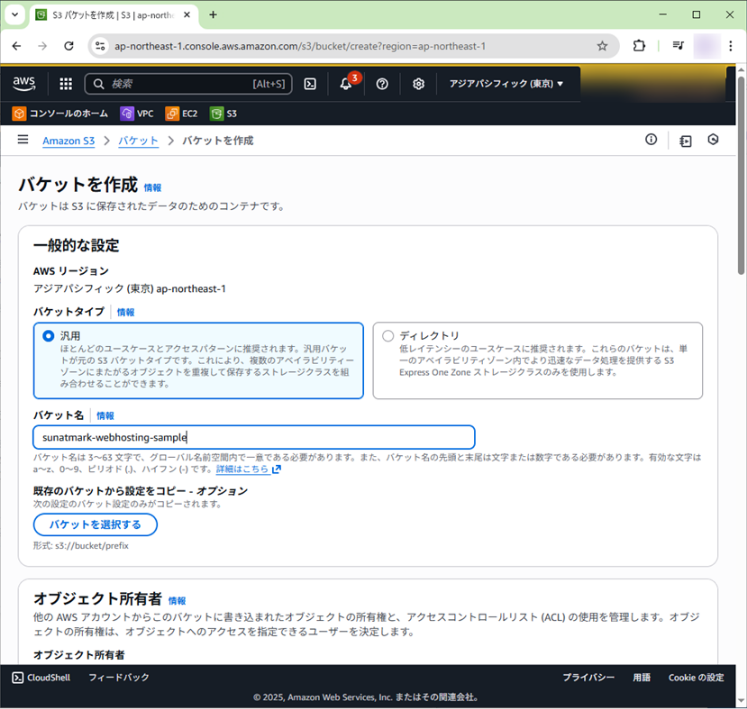
ここでは、一般的な「Amazon S3上の静的WebサイトをCloudFront経由で配信する」構成を例に、構築ステップを解説します。 STEP1:S3バケットの作成とファイルアップロード まずはオリジン(データの保管場所)となるS3バケットを作成します。今回はCloudFront経由で安全に配信するため、S3自体の「パブリックアクセス」設定はすべてブロック(非公開)のままで構いません。
【設定例】
●バケットタイプ:汎用
●バケット名:sunatmark-webhosting-sample
バケット作成後、トップページとなるindex.htmlなどのファイルをアップロードしておきます。
STEP2:CloudFrontディストリビューションの作成
次に、AWSコンソールのCloudFront画面から「ディストリビューションを作成」へ進みます。
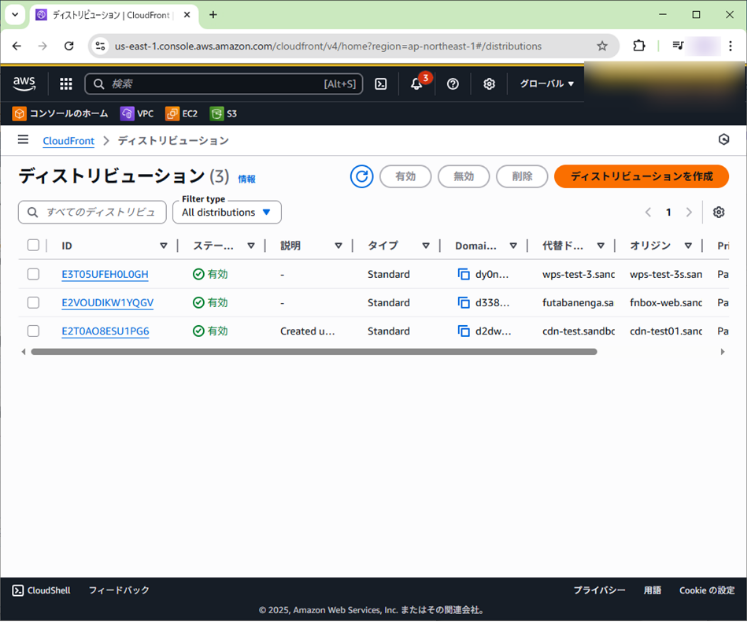
「Distribution options」と「Domain」情報を登録します。
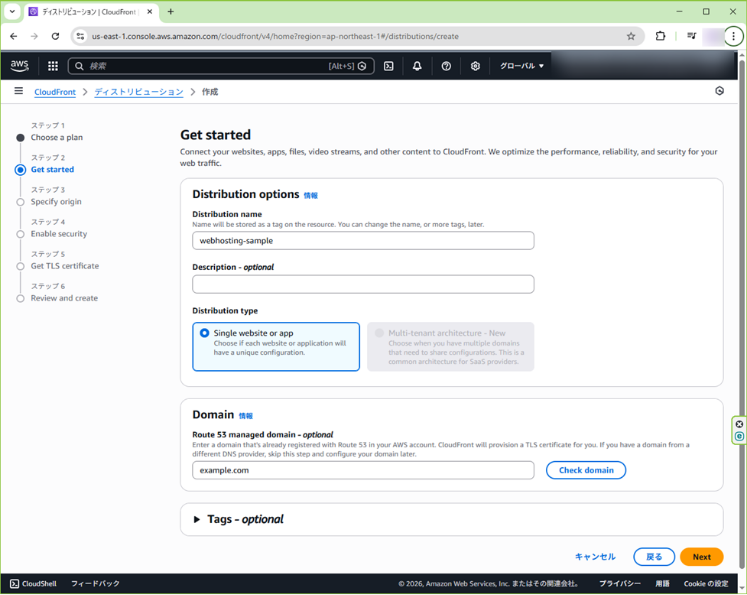
「Origin type」で「Amazon S3」を選択し、先ほど作成したバケット(sunatmark-webhosting-sample)を指定します。
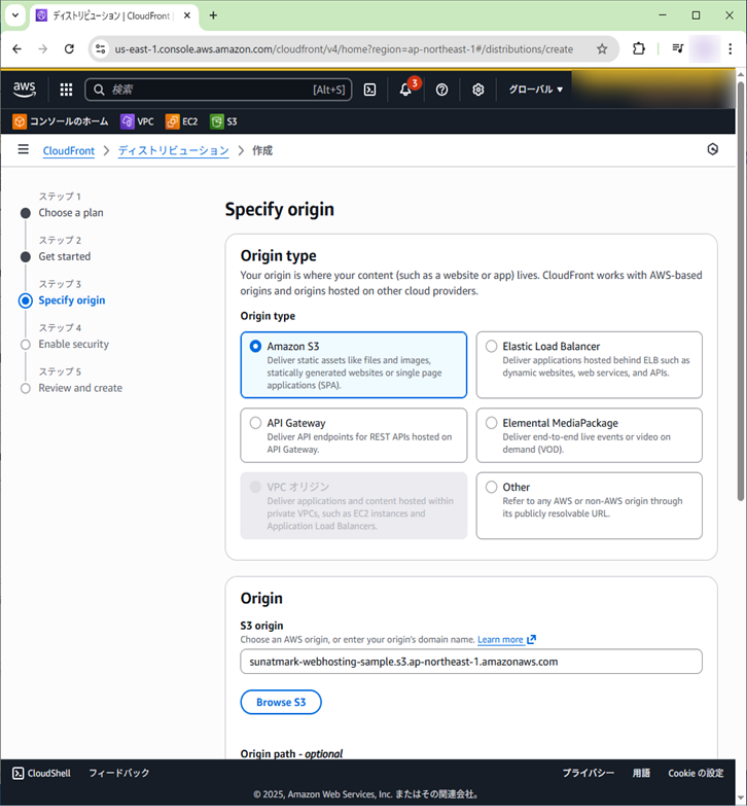
STEP3:OAC(Origin Access Control)の設定
ここがセキュリティの肝となる設定です。オリジンアクセス設定で「アイデンティティ(レガシー)」ではなく、推奨の「オリジンアクセスコントロール」を選択します。
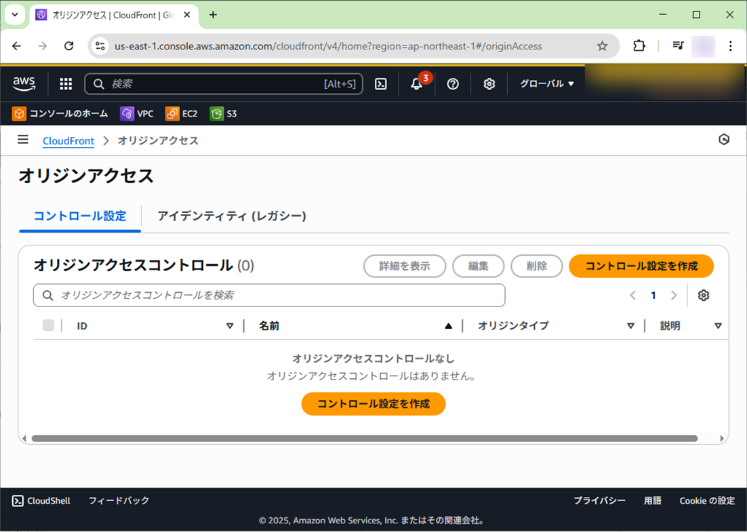
「コントロール設定を作成」ボタンを押し、任意の名前(例:oac-webhosting-sample)を付けてOACを作成・適用します。
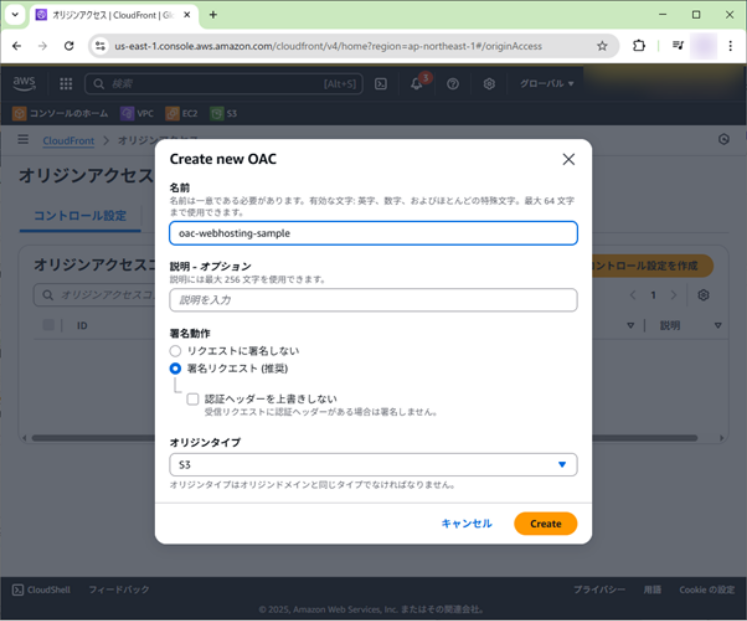
これにより、S3への直接アクセスを禁止しつつ、CloudFrontからの正規のアクセスだけを通す仕組みの準備が整います。
STEP4:ACMの設定(独自ドメイン利用時)
独自ドメイン(例:www.example.com )をHTTPSで配信したい場合は、この段階で設定します。
事前にACM(AWS Certificate Manager)でSSL証明書を発行しておきましょう。ただし、CloudFrontで使用するACM証明書は、「米国東部(バージニア北部)」リージョンで発行する必要があります。東京リージョンで発行したものは選択できないため注意してください。
STEP5:S3バケットポリシーの更新と動作確認
ディストリビューションの作成完了後、CloudFrontからS3バケットへアクセスを許可するためのバケットポリシー設定に関する案内が表示されます。
ここからポリシーをコピーします。
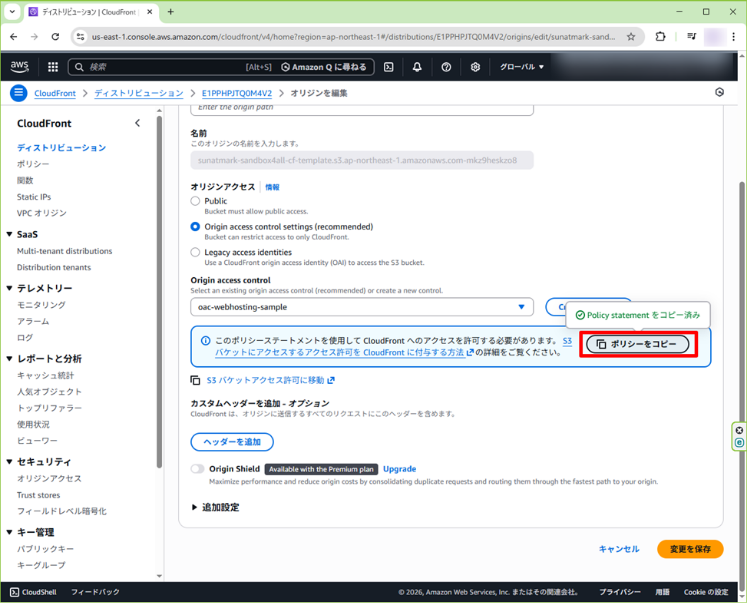
その後、S3バケット側の「アクセス許可」→「バケットポリシー」に貼り付ける作業を必ず行ってください。これを忘れると権限エラー(403 Forbidden)となります。
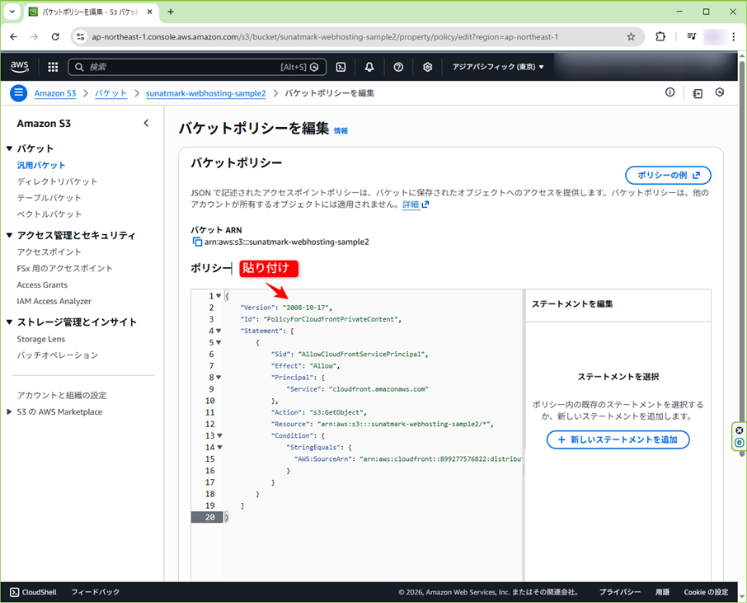
最後に、CloudFrontのドメイン(dxxxxx.cloudfront.net)にアクセスし、ページが表示されれば構築完了です。
STEP6:DNS設定
動作確認ができたら、Amazon Route 53などのDNSサービスで、独自ドメイン( www.example.com )がCloudFrontを向くようにレコード(エイリアスレコードなど)を追加して運用を開始します。
運用で失敗しないための注意点
CloudFrontは一度設定すれば終わりではありません。特にセキュリティ設定やキャッシュの挙動については、運用開始後も継続的な監視と調整が必要です。ここでは、現場で頻発するトラブルの中でも、特にビジネスへの影響が大きい3つの失敗例とその対策を解説します。
1.OACとバケットポリシーの設定不備
よくあるトラブルの一つが、S3の権限設定ミスによる「接続エラー」や「意図しない情報公開」です。CloudFront側でOACを有効にしても、受け手となるS3側のバケットポリシーで許可を与えていなければ、アクセスは「403 Forbidden」として拒否されてしまいます。 一方で、つながらないからといって安易にS3の「パブリックアクセス」を許可してしまうのは危険です。世界中からS3の中身が丸見えになる重大なセキュリティ事故につながるため、必ず「S3は非公開にし、ポリシーでCloudFrontからの通信のみを許可する」構成を徹底してください。
2.キャッシュキーの設計ミスによる遅延
キャッシュキーの設計は、サイトのパフォーマンスと安全性を左右する重要な設定です。URLパラメータやCookieを無闇にキャッシュのキーに含めすぎると、すべて別コンテンツとして扱われてキャッシュヒット率が下がり、結果としてオリジンサーバーへの負荷が急増してしまいます。 逆にキーを絞りすぎると、ログインユーザー固有のページが他人にキャッシュ表示される事故にもつながりかねません。CloudFront Functionsなどでリクエストを正規化し、コンテンツの性質に合わせて適切な粒度でキーを制御する設計が不可欠です。
3.予期せぬ高額請求を回避するための対策
従量課金制ならではのリスクとして、攻撃やバズによるアクセス急増(スパイク)で想定外の請求が発生することがあります。これを防ぐため、AWS Budgetsによる予算アラートの設定は必須です。一定額を超えたら即座にメール通知が届くようにしておきましょう。 さらに、2025年11月に登場した「AWS定額料金プラン(AWS Flat-Rate Pricing Plans)」の活用も有効です。事前に固定料金を適用することでコスト変動のリスクを大幅に低減でき、予算内での計画的な安定運用が可能になります。
AWSのCDN導入なら専門家にご相談ください
Amazon CloudFrontは、Webサイトの高速化とコスト削減を同時に実現する強力なサービスです。一方で、効果を最大化するには、キャッシュポリシーの設計や強固なセキュリティ設定(OAC/WAF)など、高度な専門知識が不可欠です。 自社だけで導入を進めようとすると、適切な設定ができずにコストが高止まりしたり、設定ミスによるリスクを抱えたりと、思わぬ落とし穴にはまるケースも少なくありません。 そのため、AWSの仕様やベストプラクティスを熟知し、構築実績が豊富な専門ベンダーの知見を積極的に活用することが、現実的な選択肢となります。 サンアットマークでは、お客様のWebサイトやアプリケーションの特性に合わせた最適なCloudFront設計から、WAFを含めたセキュリティ対策、導入後の運用サポートまでをワンストップで支援しております。 以下よりお気軽にご相談ください。 クラウド移行・AWS移行のお見積りご相談はこちら